
Sandbox EML · Ciberseguridad para personas y empresas
Arrastra el correo sospechoso y en segundos tienes un veredicto claro —seguro, sospechoso o peligroso— con cada motivo explicado en lenguaje sencillo.
Windows 10 y 11 · macOS próximamente · Análisis 100 % local
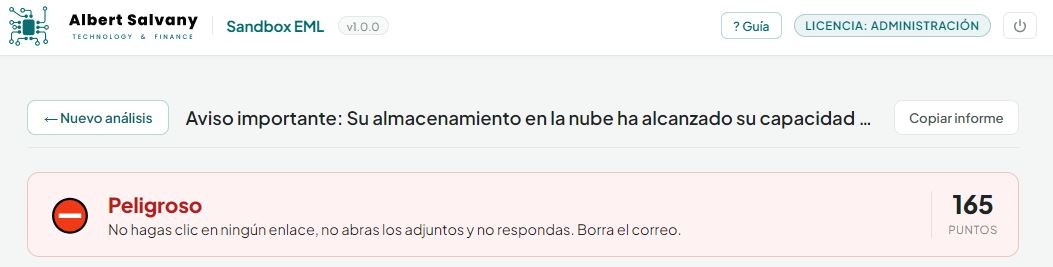
Los correos de phishing ya no tienen faltas de ortografía. Copian logotipos, firmas y hasta el nombre de tu banco con letras de otros alfabetos. Los filtros dejan pasar los mejores, y basta un clic para entregar una contraseña o instalar un programa malicioso.
Segundos
Arrastras el .eml y tienes el informe al momento. Sin configurar nada.
+60
comprobaciones sobre remitente, enlaces, contenido, adjuntos y QR.
0 clics
Nunca abre los enlaces ni ejecuta los adjuntos. Tú tampoco tendrás que hacerlo.
Qué detecta
Detecta dominios y nombres escritos con letras de otros alfabetos que imitan a tu banco, a Microsoft o a Apple. Lo que a la vista es idéntico, aquí no pasa.
Compara el texto que ves con el destino real, desenmascara acortadores, IPs, dominios recién inventados y enlaces ocultos. Sin abrir ninguno.
Revisa SPF, DKIM y DMARC, el Reply-To, el Return-Path y si una marca escribe desde un Gmail u Outlook gratuito.
Lee los QR de las imágenes y los adjuntos y analiza a dónde llevan: el «quishing» es hoy una de las técnicas que más crece.
Identifica el tipo real de cada fichero, extensiones dobles, macros y ZIP con ejecutables. Y te deja consultarlo en VirusTotal con un clic.
Señala las frases de urgencia, amenazas y peticiones de datos típicas de las estafas: «su cuenta será suspendida», «verifique sus datos»…
Cómo se usa
Desde Outlook, Gmail o Thunderbird, descárgalo como archivo .eml.
El análisis empieza solo y se hace entero en tu ordenador.
Verde, amarillo o rojo, con cada motivo explicado y qué hacer. Puedes copiar el informe para enviarlo a tu equipo de IT.
✓Guía «para torpes» integrada (tecla F1) que explica cada prueba con ejemplos.
✓Tus correos no salen de tu equipo: privacidad total, sin servidores de terceros.
✓Lista de marcas y dominios ampliable con los de tu empresa y tus proveedores.
✓Consulta de adjuntos en VirusTotal con un clic, sin subir el fichero.
Licencias
Pago seguro con Stripe. Recibes la clave y el enlace de descarga al momento.
LIcencia individual estandar (Retail)
60,00 € /año
+ IVA según tu país
¿Necesitas más equipos o factura para tu empresa? Escríbenos a info@albertsalvany.com.
El phishing es un correo que se hace pasar por tu banco, una tienda o un compañero para robarte contraseñas o dinero. Sandbox EML abre el correo en un entorno seguro, lo revisa con más de 60 comprobaciones y te dice en un vistazo si es seguro, sospechoso o peligroso, explicando el porqué.
No. Todo el análisis se hace en tu equipo. Sandbox EML no sube el correo a ningún servidor ni abre los enlaces. Solo se conecta para validar la licencia.
Es un dominio o un nombre que parece auténtico pero usa letras de otros alfabetos: una «а» cirílica en lugar de una «a» latina, por ejemplo. A simple vista son idénticos. Sandbox EML los detecta en el remitente, en el nombre visible, en el texto y en los enlaces.
Guarda el correo como archivo .eml (en Outlook, Gmail o Thunderbird: «Descargar mensaje» o arrastrarlo al escritorio) y arrástralo a la ventana de Sandbox EML. En unos segundos tienes el informe.
De momento está disponible para Windows 10 y 11. La versión para macOS llegará próximamente.
Depende de la licencia: cada una indica el número de equipos. Si cambias de ordenador, la desactivas en el antiguo y la activas en el nuevo.
Puedes renovarla en cualquier momento desde «Mis licencias» y la app sigue funcionando con la misma clave, sin reinstalar nada.
¿Ya tienes licencia? Mis licencias · Descargas para clientes